Exposure check [エクスポージャーチェック]は、最近公開されたセキュリティアドバイザリの影響を受けるPHPまたはNode.jsのバージョンを実行しているアカウント内のAPMエンティティを一覧表示します。各エンティティについて、アップグレード先のバージョンと、構成されている場合はエンティティの所有者が表示されます。これにはSecurity RXの脆弱性データが使用されており、Security RXのエンタイトルメントがあるかどうかにかかわらず、対応する言語のAPMエージェントを使用しているすべてのNew Relicの顧客が利用できます。
重要
2026年10月21日のセキュリティリリースによる2つのアドバイザリが対象です:PHPランタイムのリモートコード実行(CVE-2026-109618、CVE-2026-109619)およびNode.jsのセキュリティリリース(BrotliのCVE-2026-111497を含む10件のCVE)。
今後も引き続き脆弱性の状況をモニターし、当社の判断で将来的にCVEを追加します。
行えること
Exposure check [エクスポージャーチェック]を使用すると、以下のことが可能です。
- 組織全体、または一度に単一のアカウントのエクスポージャーを確認します
- 重大度、CVSSスコア、既知のエクスプロイトフラグ、CVE ID、および各リリースラインの修正バージョンが記載された各アドバイザリをお読みください。
- 影響を受ける各エンティティの所有チームを特定します
- 環境やビジネスリスクなどの独自のタグでフィルタリングし、修正の優先順位を適切に設定します
- サポート終了のランタイムを特定し、移行先の最も近いサポート対象リリースを確認します
- 影響を受けるエンティティと推奨事項のリストを担当チームに直接共有します
始める前に
あなたが持っていることを確認してください:
- APMデータ。アプリケーションはNew Relic APMにレポートします。Exposure check [エクスポージャーチェック]は、PHPおよびNode.jsランタイムを対象としています。
- セキュリティの検出結果を表示する権限。確認したいアカウントの
security.read.vulnerabilities権限が必要です。 - 推奨事項:正確な環境の詳細とビジネスリスクを提供するために、New Relic Teamsと自動タグを使用すること。
影響範囲を確認してください。
- one.newrelic.com > Security RX > Threat intel > Exposure checkに移動します。
- ページの上にあるアドバイザリを選択します。
- アカウントピッカーで、All accounts [すべてのアカウント]または単一のアカウントを選択してください。
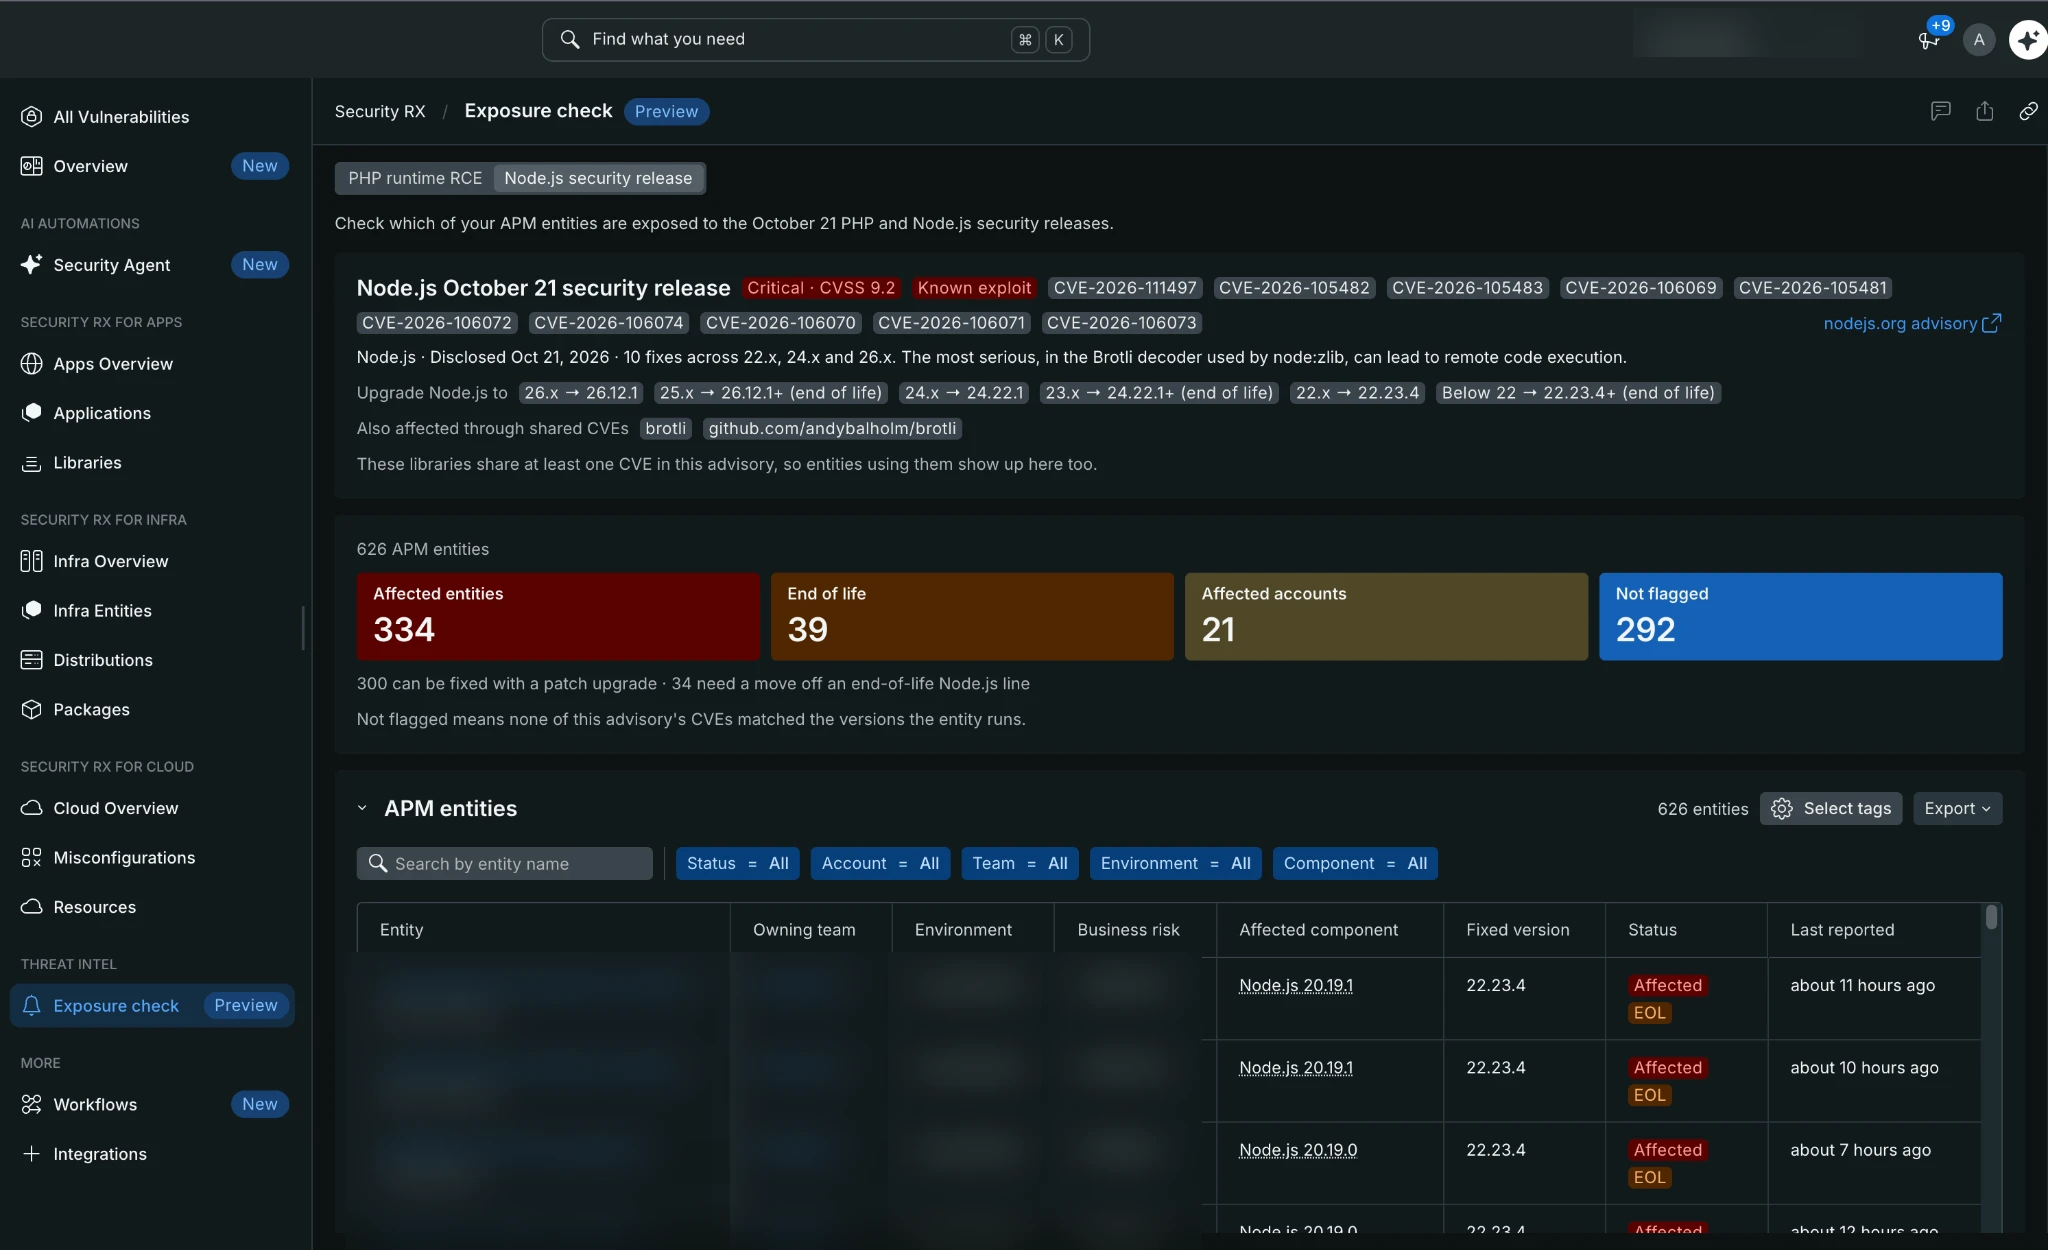
one.newrelic.com > Security RX > Threat intel > Exposure check
アドバイザリカードには、各リリースラインの重大度、CVE ID、ベンダーアドバイザリへのリンク、およびアップグレード先のバージョンが表示されます。その下にあるサマリータイルには、影響を受けるエンティティ、サポート終了リリースのエンティティ、影響を受けるアカウント、およびフラグが立てられていないエンティティの数が表示されます。APM entities[APMエンティティ]テーブルには、各エンティティとその所有チーム、環境、ビジネスリスク、ランタイムバージョン、修正バージョン、ステータス、および最終報告日時が一覧表示されます。
ステータスを理解する
- Affected[影響あり]:エンティティは、アドバイザリのCVEの少なくとも1つに一致するバージョンを実行しています。以下のAPM entities[APMエンティティ]の下に表示されている修正バージョンにアップグレードしてください。
- Not flagged [フラグなし]:アドバイザリのCVEはどれも、エンティティが実行しているバージョンと一致しませんでした。
- EOL:エンティティは、Node.js 20.xなど、修正が提供されなくなったリリースラインを実行しています。修正バージョンには、22.23.4など、最も近いサポート対象のリリースが表示されます。
重要
Not flagged [フラグなし] だからといって、安全であるとは限りません。これは、アドバイザリのCVEがそのエンティティに一致しなかったことを意味します。アドバイザリのCVEの一部がExposure check [影響範囲の確認] またはSecurity RXのいずれにもまだ存在しない場合、ページに警告が表示され、データが揃うまでエンティティがNot flagged [フラグなし] と表示される場合があります。新しい詳細情報が入るたびに、何度でもチェックを再実行できます。
環境およびビジネス上のリスクを表示します
タグキーは組織間で異なるため、各列が読み取るタグを選択します。
- APM entities [APMエンティティ]テーブルで、Select tags [タグを選択]を選択します。
- Environment tag [環境タグ] および Business risk tag [ビジネスリスクタグ] のタグキーを選択します。環境はデフォルトで
environmentキーになります。ビジネスリスクにはデフォルトはありません。 - Apply [適用] を選択します。デフォルトに戻すには、Reset [リセット] を選択します。
選択した内容は保存されないため、ページを再読み込みするとリセットされます。
結果をエクスポート
Export[エクスポート]を選択して、ランタイムバージョン、修正バージョン、一致したCVE、所有チーム、環境、ビジネスリスクを含む、エンティティごとに1行で構成されるCSVをダウンロードします。
Security RXが役立つ理由
エクスポージャーチェックでは、最近のPHPおよびNode.jsのアドバイザリのいずれかがアプリケーションに影響を与えている箇所を示します。残りの部分はSecurity RXがカバーします。すべてのAPMエンティティにわたって脆弱なライブラリを検出し、リスク別にランク付けして、それらの追跡と修正を支援します。
Security RXのアクセス権により、以下も利用できます:
- 現在のバージョン。Security RXがない場合、アップグレードしたエンティティは最大3日間古いバージョンを表示し続ける可能性があります。Security RXを使用すると、エンティティが再度レポートするとすぐに古いバージョンは表示されなくなります。
- これらのアドバイザリだけでなく、すべての脆弱性。Security RXは、検出したものをCVSSの深刻度、エクスプロイトの確率、およびアクティブなランサムウェアキャンペーンに基づいてランク付けします。優先順位を把握するをご覧ください。
- ステータス追跡。各検出結果をIgnored [無視]、Affected [影響あり]、またはFixed [修正済み] としてマークします。脆弱性ステータスを管理するをご覧ください。
- Alerts[アラート]。新しい脆弱性が検出されたときに通知を受け取ります。脆弱性アラートの設定をご覧ください。
- 所有チームのJiraチケット。ワークフローはチケットを自動的に作成し、同期を維持します。Security RX Jiraワークフローをご覧ください。
アカウントにSecurity RXを追加するには、New Relic管理者にお問い合わせください。
制限
エクスポージャーチェックは、Security RX機能のプレビューです。以下の制限が適用されます:
- Advisories [アドバイザリ]。エクスポージャーチェックは、ページに記載されているアドバイザリのみを対象とします。New Relicは、どのアドバイザリを含めるか、およびそれらをSecurity RXの外部で提供するかどうかを決定します。
- Security RXなしのライブラリデータ。Security RXがない場合、Exposure check [エクスポージャーチェック]は、過去3日間にエージェントがレポートしたすべてのライブラリまたはランタイム環境のバージョンをカウントします。アップグレードしたエンティティは、その期間が過ぎるまで古いバージョンを表示し続ける可能性があります。Security RXを使用すると、Exposure check [エクスポージャーチェック]は各エンティティの最新のライブラリおよびランタイム環境のスナップショットを使用します。
- データの更新。ライブラリデータは、エージェントが少なくとも1日に1回再接続したときに更新されます。バージョンの変更、または新しく公開されたCVEや既存のCVEへの更新が反映されるまでに、最大1日かかる場合があります。
データの鮮度
Last reported [最終レポート]列には、各エンティティが最後にデータを送信した日時が表示されます。想定しているエンティティが見つからない場合は、そのエンティティがライブラリデータをNew Relicにレポートしていることを確認してください。一部のサーバーレス機能など、データを送信しないエンティティは表示されません。
エラーが表示された場合
- Security RXの権限がありません:表示可能なアカウントに切り替えるか、New Relic管理者にセキュリティ検出結果を表示する権限の付与を依頼してください。開始する前にをご覧ください。
- Exposure check [エクスポージャーチェック] はまだ利用できません:現在、このページを顧客に順次公開しています。後ほどもう一度ご確認ください。
- No APM entities found [APMエンティティが見つかりません]:選択したアカウントには、PHPまたはNode.jsのエンティティがないか、New Relicにライブラリデータを報告していない可能性があります。別のアカウントまたはアドバイザリをお試しください。